跨境团队批量管理 Apple ID,不能只是把邮箱和密码集中放进一张表格。真正可执行的方案,需要明确每个账号用于什么业务、由谁负责、允许谁使用、对应哪些设备,以及项目结束后如何收回。
我更建议按照“账号分类、分配边界、管理台账、权限拆分、使用流程、人员交接”这条主线搭建。团队规模较小时,可以用标准台账配合企业密码库。当人员、设备和应用分发需求增加后,再把适合企业统一管理的部分接入 Apple Business。
先按用途拆分团队现有账号
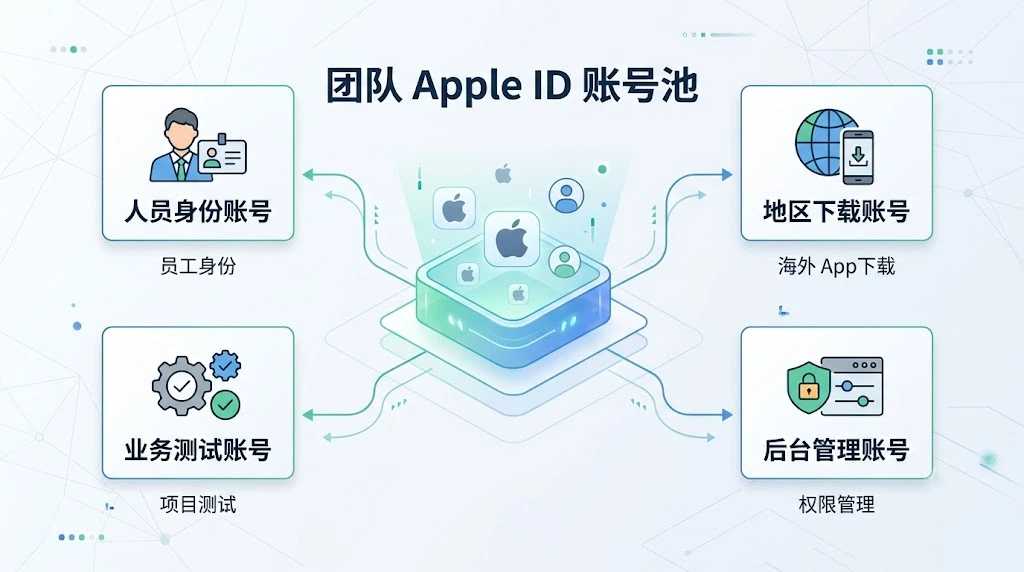
跨境团队应先按身份、下载、测试和管理用途分组,避免一个账号同时承担多种任务。
团队里的 Apple ID 看起来都是登录账号,实际承担的任务并不相同。一个账号可能对应某位员工的工作身份,另一个账号只负责下载特定地区的 App,还有一些账号用于设备测试或后台管理。
如果不先分类,后续很容易出现同一个账号既用于下载应用,又登录个人资料,还由不同员工轮流接收验证码的情况。账号数量越多,这种混用越难控制。
可以先把账号分为以下四类:
| 账号类型 | 主要用途 | 是否适合共用 | 管理重点 |
|---|---|---|---|
| 人员身份账号 | 对应具体员工的工作身份 | 不适合 | 一人一号,人员离开后统一回收 |
| 地区下载账号 | 下载或更新指定地区的应用 | 可有限共用 | 固定地区、项目、人员和设备 |
| 业务测试账号 | 测试登录、功能或业务流程 | 可按项目使用 | 标明测试范围和负责人 |
| 后台管理账号 | 管理用户、设备或应用权限 | 不适合 | 限制人数,不参与日常下载 |
每个账号只承担一种主要用途。确实需要增加其他用途时,也要先修改台账和授权范围,不能由员工临时决定。
这样分类的意义,是让团队先知道“这个账号为什么存在”,再决定应该由谁使用和怎样保存。
确定独享账号与共用账号的边界
身份与管理账号应一人一号,确需共用的下载账号也要限制人员、设备和用途。
并不是所有 Apple ID 都适合共用。
与员工身份、企业资料或后台权限有关的账号,应该分配给固定人员。这样能够明确每次操作由谁完成,也便于员工调岗或离职后收回权限。
地区下载账号可以根据业务需要有限共用,但“共用”不等于所有成员都能随时登录。团队至少要确定四项边界:
-
哪些项目可以使用
-
哪些员工可以领取
-
允许登录哪些设备
-
由谁保管密码和验证方式
例如,一个账号专门用于某个地区的应用测试,就不应该同时借给其他部门下载无关应用,也不应该登录员工的个人 iCloud 资料。
共用账号还需要设置固定责任人。普通成员只是临时使用者,责任人负责账号资料、授权记录和交接。账号不能因为多人使用,就变成无人负责。
建立账号、人员、设备和项目对应台账
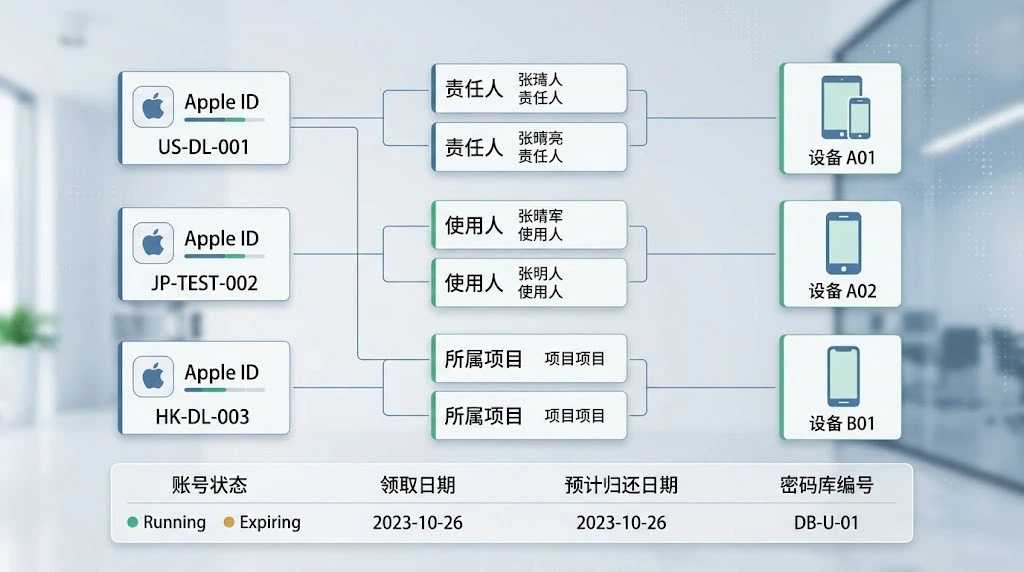
台账必须把账号、责任人、使用者、设备和项目连在一起,单独保存邮箱密码远远不够。
分类和分配规则确定后,下一步才是建立台账。
一份适合 Apple ID 批量管理的台账,至少应包含以下字段:
-
内部账号编号
-
Apple ID 邮箱
-
账号类型
-
所属国家或地区
-
主要用途
-
所属项目或部门
-
账号责任人
-
当前使用人
-
对应设备编号
-
验证方式保管人
-
密码库条目编号
-
当前状态
-
领取日期和预计归还日期
-
最近一次交接时间
账号编号建议使用团队能够看懂的统一格式。例如,地区下载账号可以使用“地区+用途+序号”,业务测试账号可以使用“项目+测试类型+序号”。
设备也要设置内部编号。只写“张三的 iPhone”并不稳定,因为人员和设备都可能发生变化。使用固定设备编号后,即使设备更换使用者,历史关系仍然可以保留。
普通共享表格中不要直接保存明文密码。台账只记录密码库中的条目名称或编号,真正的密码、恢复资料和验证码渠道放在受权限控制的企业密码库中。
这样做以后,团队可以通过账号找到设备,也可以通过设备、项目或员工反向找到对应账号。
把使用权限与管理权限拆开
普通成员只获得使用权限,密码查看、验证码接收和资料修改应分别交给指定人员。
账号已经进入台账,不代表所有能够查看台账的人都应该获得完整控制权。
我建议把权限分成四个层级。
第一层是使用者。使用者只能在批准的项目和设备中使用账号,不能自行修改密码、受信任号码或恢复资料。
第二层是账号保管人。保管人负责密码库条目和账号状态,可以按照批准记录向员工提供临时使用权限。
第三层是验证负责人。验证负责人保管验证码接收渠道,处理正常登录所需的身份确认。这个角色不一定需要长期查看完整密码。
第四层是系统管理员。管理员负责修改关键资料、调整权限、转移账号责任人和停用账号,人数应保持在实际需要的范围内。
对于使用 Apple Business 的企业,可以进一步通过平台角色划分用户、内容和设备管理权限。Apple Business 支持 Managed Apple Accounts、用户与群组、角色权限、设备管理以及应用和图书分发,企业不需要把所有后台能力集中在同一个管理员账号中。
拆开权限后,即使某位员工需要使用地区账号,也不代表他同时获得修改账号资料和转移验证方式的能力。
统一账号申请、领取、使用和归还流程
账号从申请到归还都要经过固定步骤,团队成员不能绕过登记直接拿号使用。
管理方案能否执行,关键不在于台账字段有多少,而在于每次使用是否都经过同一套流程。
第一步是提交申请。申请人需要写明项目、目标地区、使用设备、所需时间和具体用途。只写“需要一个海外账号”无法判断应该分配哪一类账号。
第二步是审核分配。负责人先检查是否已有符合用途的账号,再确认设备和人员是否在允许范围内。没有必要时,不应为了方便不断创建新账号。
第三步是领取授权。账号领取后,台账要记录实际使用人、领取时间、设备编号和预计归还时间。密码通过密码库或受控渠道提供,不在公共群组中发送。
第四步是按批准用途使用。员工不能擅自把账号转交给其他成员,也不能把下载账号用于个人同步、照片、通讯录或其他未批准用途。
第五步是完成归还。项目任务结束后,使用者退出不再需要的设备,负责人确认账号资料没有被修改,再更新台账中的使用人和状态。
这套流程不需要设计得很长,但每一步都必须留下记录。否则,表格记录的是计划状态,团队实际执行的却是另一套方式。
人员变动时完成账号与设备交接
人员离职或项目结束时,应同时回收账号权限、验证渠道和设备关系,而不是只改密码。
员工调岗、离职或项目结束,是批量管理最容易断开的环节。
账号交接不能只让原使用者发送一个密码。完整交接应同时处理以下内容:
-
取消原使用者的密码库访问权限
-
收回或重新分配公司设备
-
检查账号当前对应的项目和应用
-
转移验证码接收及恢复资料管理权
-
修改台账中的责任人和使用人
-
结束不再需要的临时授权
-
保存领取、使用和归还记录
项目结束后,账号不一定需要立即删除。仍可能用于后续更新或同地区业务的账号,可以改为“闲置”或“待分配”状态,已经不再保留的账号,应该由管理员统一停用和归档。
对于企业自有设备,Apple Business 可以与设备管理服务配合,对设备进行远程配置、分配和管理。应用也可以通过 Apps and Books 与设备管理服务分发给用户或设备,减少业务应用对共享下载账号的依赖。
人员变动时同时处理账号和设备,才能避免账号已经交接,原设备却仍保留使用关系。
按团队规模选择管理工具
固定成员的小团队可用台账加密码库,设备和人员扩大后再接入企业管理平台。
工具应该配合管理方案,而不是代替管理方案。
成员固定、账号数量较少的团队,可以先使用:
-
标准账号台账
-
企业密码库
-
固定验证码接收渠道
-
账号申请和归还记录
-
一名主负责人和一名备用负责人
当团队开始同时管理多个项目、地区和设备时,需要增加审批记录、设备编号、项目权限和定期交接,避免不同部门直接使用同一组账号。
如果公司统一采购 Apple 设备,并且需要集中管理员工身份、设备设置和业务应用,可以接入 Apple Business。苹果目前已将原 Apple Business Manager 等企业能力整合到 Apple Business,企业可以管理组织账号、设备、应用和相关服务。
已经使用 Google Workspace、Microsoft Entra ID 或其他身份提供商的企业,还可以通过身份联合或目录同步减少重复创建和维护人员账号的工作。
不过,企业身份管理和地区下载账号管理解决的是不同问题。Apple Business 更适合处理员工身份、公司设备和业务应用。承担特定地区下载任务的账号,仍应按照地区、项目、人员和设备建立独立台账。
跨境团队管理 Apple ID 的常见问题
常见疑问主要集中在账号共用、密码保存、工具选择和项目结束后的处理方式。
一个 Apple ID 能给整个团队使用吗?
不建议把同一个 Apple ID 开放给所有成员。确实需要共用的地区下载账号,也应限制使用人员、项目和设备,并设置固定责任人。
Apple ID 密码能直接放在共享表格里吗?
不建议在普通共享表格中保存明文密码。表格负责记录账号用途和使用关系,密码及恢复资料应放进能够控制访问权限和保留操作记录的密码库。
小团队有必要使用 Apple Business 吗?
固定成员、账号和设备较少时,可以先使用台账、密码库和标准流程。公司开始统一管理员工身份、企业设备和业务应用后,再接入 Apple Business 更合适。
不同地区的 Apple ID 能放在同一套台账中吗?
可以使用同一套台账结构,但必须设置明确的地区字段,并按地区、用途或项目进行分组。不能只靠账号邮箱判断所属地区和使用范围。
项目结束后需要删除账号吗?
不一定。仍有后续更新或重复使用需求的账号可以进入闲置状态,并取消当前人员和设备授权。确定不再使用的账号,再由管理员统一停用和归档。
总结
跨境团队批量管理 Apple ID,核心不是集中保存一批账号,而是建立清楚的管理关系。
每个账号都应有明确类型和唯一主要用途。每次使用都要对应具体人员、项目和设备。密码、验证码和资料修改权限不能全部开放给普通成员。申请、领取、使用、归还和交接也要形成固定流程。
小团队可以从台账、密码库和责任人制度开始。随着公司人员、设备和应用分发需求扩大,再通过 Apple Business 管理企业身份和公司设备。
只要团队能够随时确认一个 Apple ID 由谁负责、谁正在使用、登录在哪台设备以及什么时候需要归还,这套 Apple ID 批量管理方案才算真正建立起来。